
Ägare av WordPress-webbplatser är för närvarande huvudmålen i detta nya, AI-drivna hotlandskap. Eftersom WordPress driver cirka 43 % av alla webbplatser på internet utgör plattformen den enskilt största angreppsytan för hackare. Införandet av AI-verktyg har förvandlat vad som tidigare var en hanterbar underhållsrutin till en brådskande, daglig säkerhetsutmaning.
Om du äger en WordPress-webbplats är här anledningarna till varför AI kräver att du ändrar ditt sätt att se på säkerhet:
1. AI automatiserar jakten på sårbara webbplatser
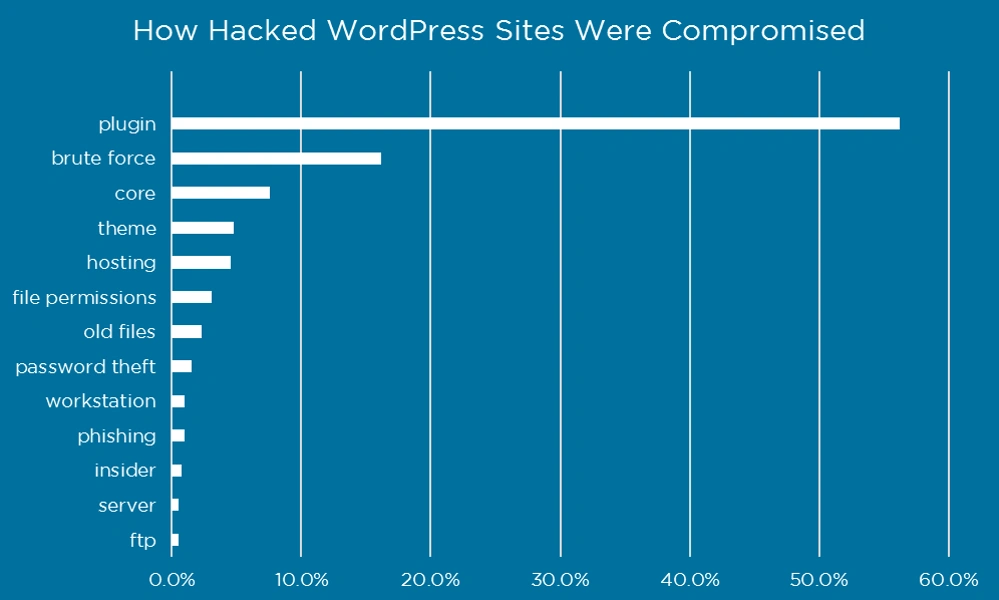
Tidigare var hackare tvungna att skriva manuella skript för att genomsöka webben efter föråldrade WordPress-tillägg (plugins). Idag kan AI-botar skanna miljontals webbplatser samtidigt och omedelbart identifiera varje sajt som kör en sårbar version av ett tillägg eller tema. Om din webbplats har en känd säkerhetslucka kommer AI att hitta den bara minuter efter att sårbarheten har offentliggjorts.
2. Tidsfönstret för uppdateringar har försvunnit
Historiskt sett hade webbplatsägare några veckor på sig att logga in och installera en säkerhetsuppdatering när en utvecklare släppte en sådan. AI har eliminerat det säkerhetsfönstret. Angripare använder nu AI för att omedelbart bakåtkonstruera (reverse-engineer) uppdateringar och se exakt vilken kod som åtgärdats, vilket gör att de kan skapa fungerande utnyttjandekoder (exploits) på bara några timmar. Tiden mellan att en sårbarhet tillkännages och att din webbplats attackeras är nu farligt kort.
3. Antalet sårbarheter i tillägg ökar kraftigt
AI är ett tveeggat svärd. Säkerhetsforskare använder AI för att skanna det enorma ekosystemet av WordPress-tillägg och upptäcker dolda buggar i rekordfart. Även om detta gör mjukvaran säkrare på sikt, innebär det att antalet nödvändiga uppdateringar har skjutit i höjden. Populära tillägg släpper kritiska säkerhetsuppdateringar mycket oftare, och om du inte hänger med i svängarna lämnas din webbplats helt oskyddad.
4. Brute force-attacker har blivit smartare
Traditionella säkerhetstillägg kunde enkelt blockera enkla, repetitiva försök att gissa lösenord. AI-drivna brute force-botar kan dock nu kringgå grundläggande brandväggar. De efterliknar mänskligt beteende, byter IP-adresser på ett intelligent sätt och använder kontextuell AI för att gissa lösenord baserat på offentlig information om ditt varumärke, vilket gör manuell övervakning omöjlig. Lösningen: Övergång till automatiserat försvar
Du kan inte längre nöja dig med att logga in en gång i veckan eller månaden för att klicka på ”Uppdatera”.
För att skydda din WordPress-webbplats i AI-eran måste du införa en säkerhetsmodell som sköter sig själv (”ställ in och glöm bort”):
- Aktivera automatiska uppdateringar: Slå på automatiska uppdateringar för WordPress-kärnan och välj specifikt automatiska uppdateringar för välrenommerade och väletablerade tillägg (som Elementor, WooCommerce eller kontaktformulär).
- Använd en AI-driven brandvägg: Implementera en molnbaserad brandvägg, till exempel Wordfence eller Sucuri, som använder maskininlärning för att blockera automatiserade AI-botar innan de ens når din server.
- Inför tvåfaktorsautentisering (2FA): Eftersom AI effektivt kan knäcka vanliga lösenord är 2FA det enskilt mest effektiva sättet att stoppa automatiserade inloggningsförsök.
Hur sårbarhetsfönstret har förändrats
För att förstå varför denna vana nu är farlig kan vi titta på hur tidsaspekten har vänts upp och ner:
| Era | Så fungerade det förr | Så fungerar det idag |
| "Patch-gapet" | Veckor eller månader mellan upptäckten av en sårbarhet och att en hackare listar ut hur den kan utnyttjas | Timmar. AI-verktyg analyserar omedelbart en säkerhetsuppdatering för att se vilken kod som ändrats, vilket automatiserar skapandet av en attackkod. |
| Angriparens hastighet | Hackare skannade webben långsamt med hjälp av enkla, långsamma skript. | Omedelbart. Globala AI-botnät skannar miljontals IP-adresser samtidigt, så snart en attackkod har skapats. |
| Risknivå vid fördröjning | Låg. Att vänta 4–5 dagar till helgen ledde sällan till ett intrång. | Extrem. Din webbplats kan enkelt skannas, väljas ut som mål och komprometteras flera gånger innan fredagskvällen infaller. |
Mardrömmen på fredagseftermiddagen
Om en kritisk sårbarhet i ett tillägg du använder (t.ex. ett populärt formulärverktyg eller e-handelsplugin) avslöjas en tisdagsmorgon, finns det oftast redan automatiserade utnyttjandekoder (exploits) i omlopp på nätet på tisdagseftermiddagen. Om du väntar till lördagen med att klicka på ”Uppdatera” kommer din webbplats att vara helt försvarslös på det öppna nätet i ungefär 96 timmar.
Dessutom: om din webbplats blir hackad på en onsdag är det inte säkert att hackarna omedelbart tar ner den. De injicerar ofta skadlig kod i tysthet, skapar dolda administratörskonton eller använder din server för att skicka skräppost. När du väl loggar in under helgen handlar det inte bara om att uppdatera ett tillägg – du måste försöka sanera en djupt rotad infektion av skadlig kod.
Så anpassar du dina rutiner
Du behöver inte sitta vid datorn dygnet runt och leta efter uppdateringar. Istället bör du gå från en manuell hantering till ett i hög grad automatiserat arbetsflöde:
- Aktivera automatiska uppdateringar för kärnan:
Se till att WordPress är inställt på att automatiskt installera alla mindre uppdateringar och säkerhetsuppdateringar så snart de släpps. - Automatisera uppdateringar för högrisk-tillägg:
Du behöver inte automatisera uppdateringar för allt om du är orolig för att layouten ska gå sönder, men du bör absolut aktivera automatiska uppdateringar för säkerhetstillägg, formulärverktyg och sidbyggare (page builders). - Använd en testmiljö (staging) för stora ändringar:
Spara helgen till omfattande uppdateringar som påverkar webbplatsens funktion (t.ex. byte av tema eller uppgradering av tunga e-handelslösningar), men hantera löpande säkerhetsuppdateringar som uppgifter som kräver omedelbar, automatiserad driftsättning.
Slutsats:
Att vänta till helgen med att installera säkerhetsuppdateringar är inte längre ett säkert alternativ. Det skapar faktiskt ett enormt och förutsägbart sårbarhetsfönster som moderna hackare aktivt utnyttjar.
Eftersom illasinnade aktörer vet att många webbplatsadministratörer samlar sina uppdateringar till lördagar eller söndagar, riktar de medvetet in sig på webbplatser under arbetsveckan, direkt efter att en sårbarhet har offentliggjorts.
Med ett supportavtal, korrekt inställda automatiska uppdateringar och regelbunden backup är din webbplats säkrare. I alla avtal ingår dagliga säkerhetsuppdateringar och driftövervakning. Jag skyddar din investering som om den vore min egen!
0 kommentarer